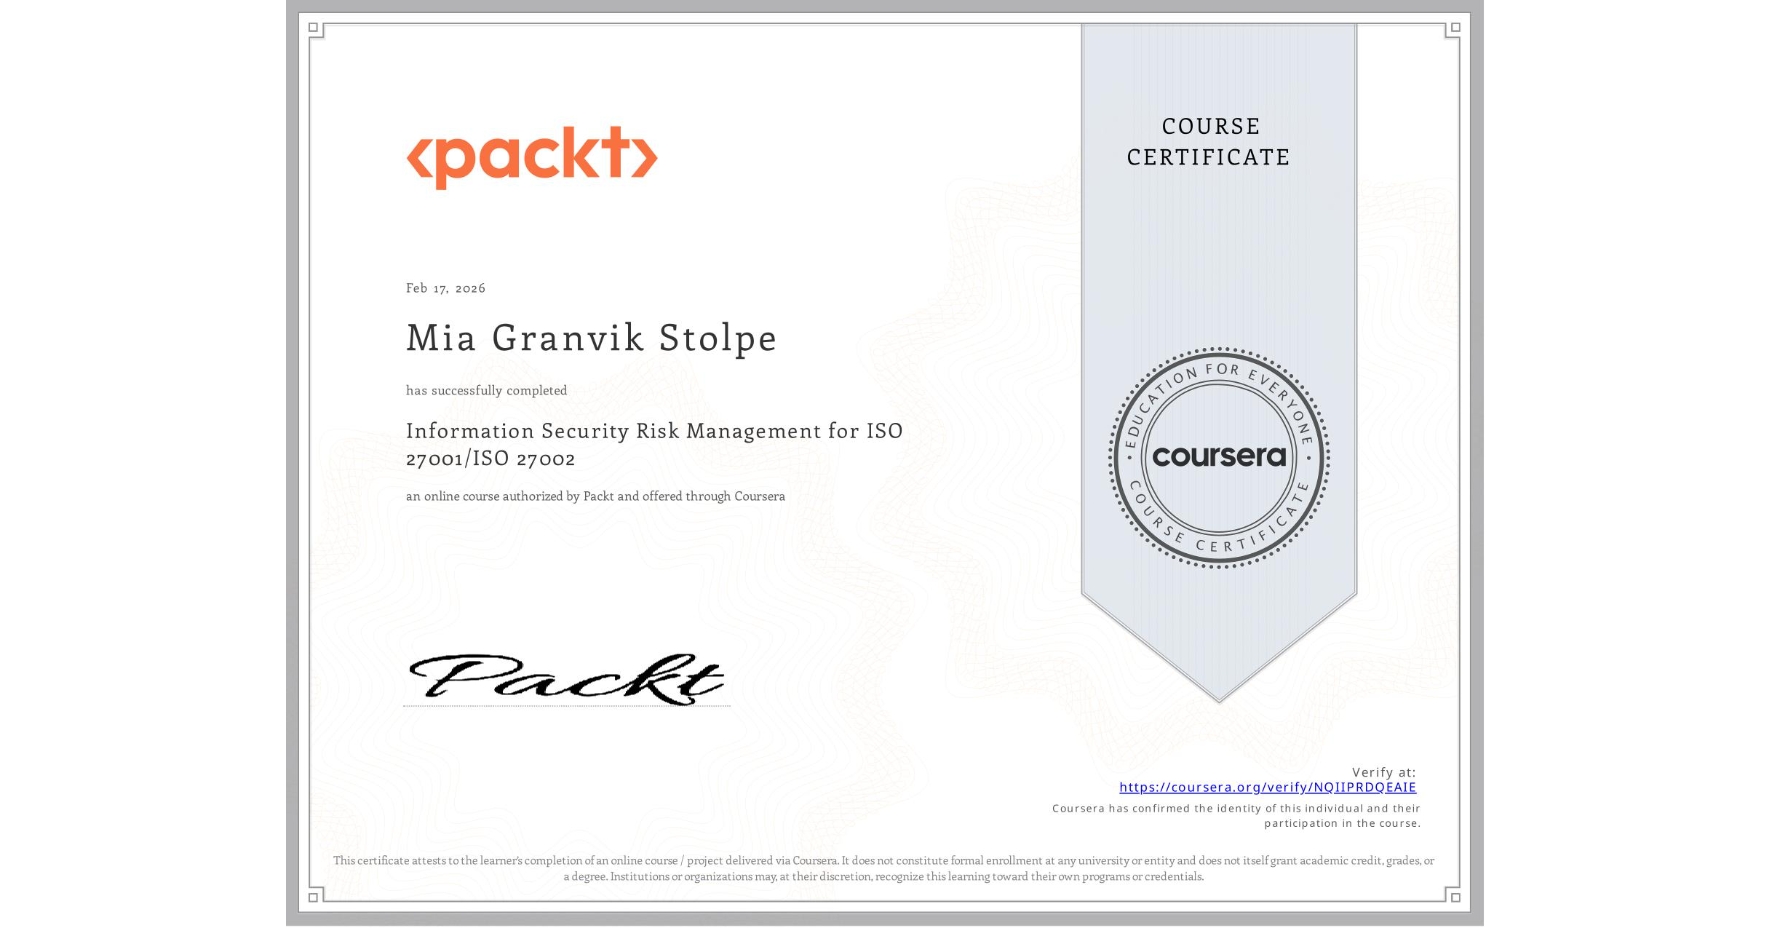
Information Security Risk Management for ISO 27001/ISO 27002
Completed by Mia Granvik Stolpe
February 17, 2026
8 hours (approximately)
Mia Granvik Stolpe's account is verified. Coursera certifies their successful completion of Information Security Risk Management for ISO 27001/ISO 27002

What you will learn
Identify key phases of information risk management
Differentiate between qualitative and quantitative risk analysis
Define clear objectives for security risk management
Skills you will gain
- Category: Continuous Monitoring
- Category: Vulnerability Assessments
- Category: Asset Management
- Category: ISO/IEC 27001
- Category: Risk Management Framework
- Category: Enterprise Risk Management (ERM)
- Category: Scenario Testing
- Category: Asset Protection
- Category: Cybersecurity
- Category: Security Management
- Category: Governance Risk Management and Compliance
- Category: Cyber Risk