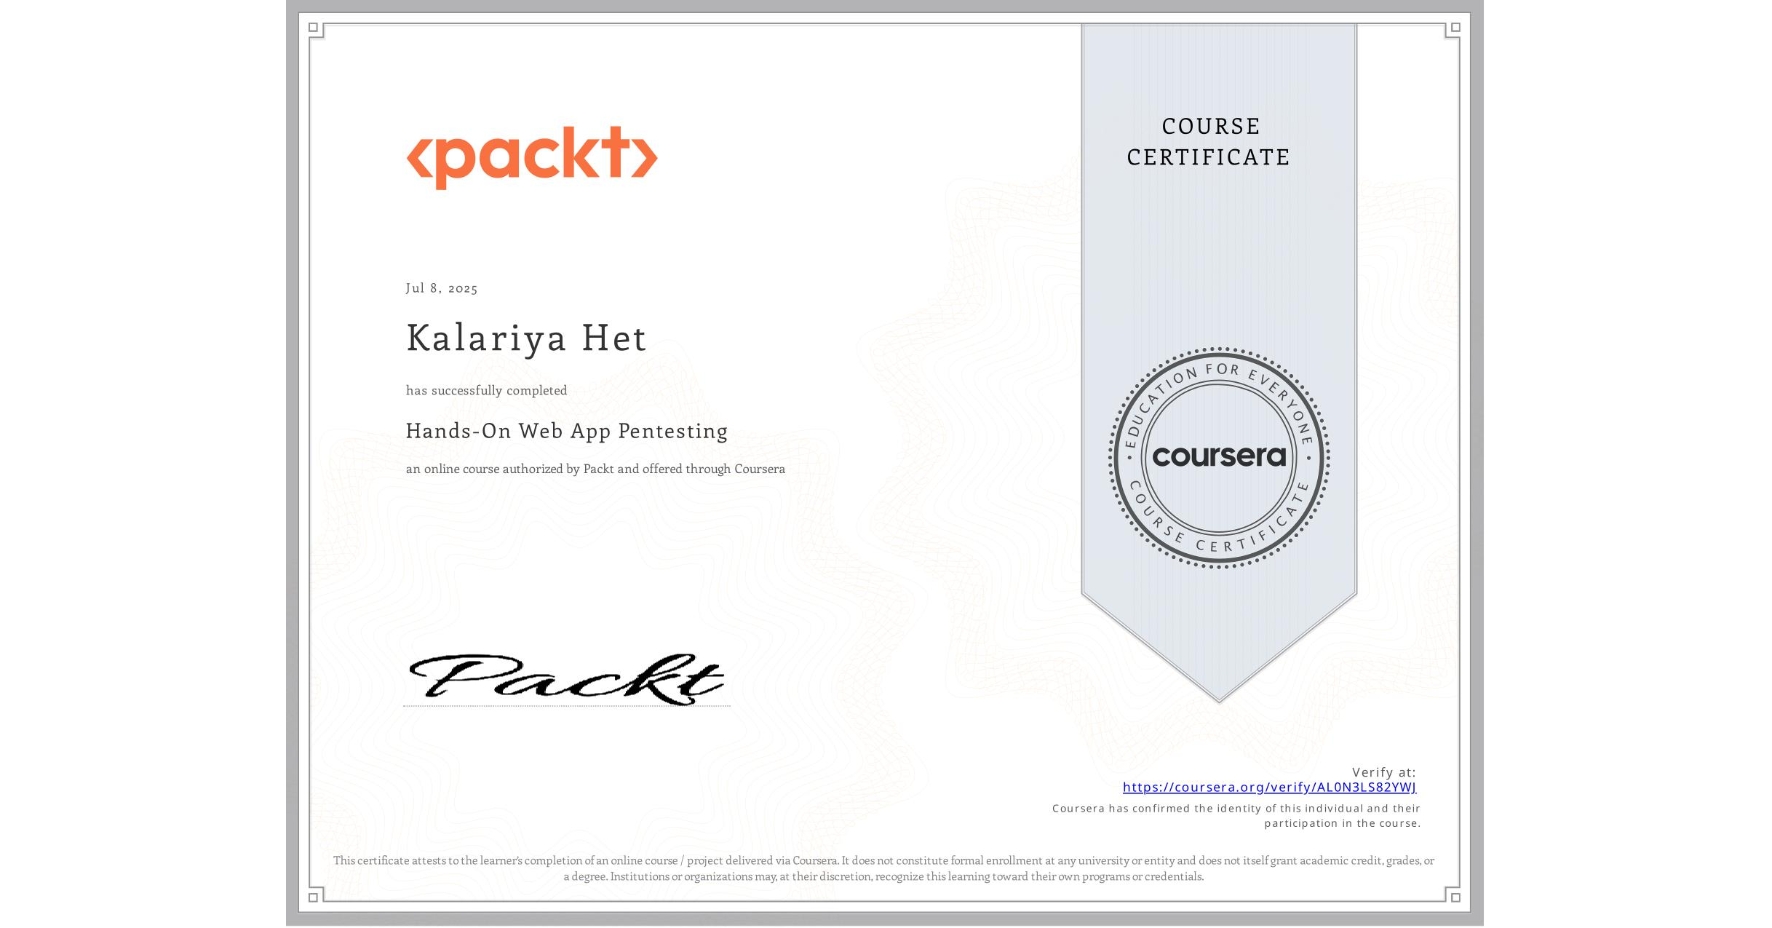
Hands-On Web App Pentesting
Completed by Kalariya Het
July 8, 2025
12 hours (approximately)
Kalariya Het 's account is verified. Coursera certifies their successful completion of Hands-On Web App Pentesting

What you will learn
Analyze and exploit vulnerabilities like XSS, SQL Injection, and Command Injection.
Utilize tools like Burp Suite, OWASP ZAP, and SQLMap for pentesting.
Conduct manual inspections and vulnerability scanning to assess security.
Perform directory fuzzing and reconnaissance to map web application structures.
Skills you will gain
- Category: Vulnerability Scanning
- Category: Test Tools
- Category: Exploitation techniques
- Category: Databases
- Category: Vulnerability Assessments
- Category: Content Management Systems
- Category: Application Security
- Category: Web Applications
- Category: Web Servers
- Category: Security Testing
- Category: Open Web Application Security Project (OWASP)
- Category: Penetration Testing